

プロダクトに2つ目のソーシャルプラットフォームを追加しても、連携の作業量が2倍で済むことはまずありません。ネットワークごとに、認証モデル、リソースの用語、レスポンスの形、ページネーションの方式、エラーの分類、メンテナンスの周期が異なるためです。27の個別連携は、27の別々のシステムになりかねません。
SocQ Social Media APIは、公開データを1つのAPIキー、1つの非同期タスクのワークフロー、正規化されたレコードモデルの背後にまとめます。現在のカタログには、ソーシャルネットワーク、広告ライブラリ、コマース、マップ、アプリストア、SEOにわたる27のプラットフォーム、170を超える用途別エンドポイントがあります。
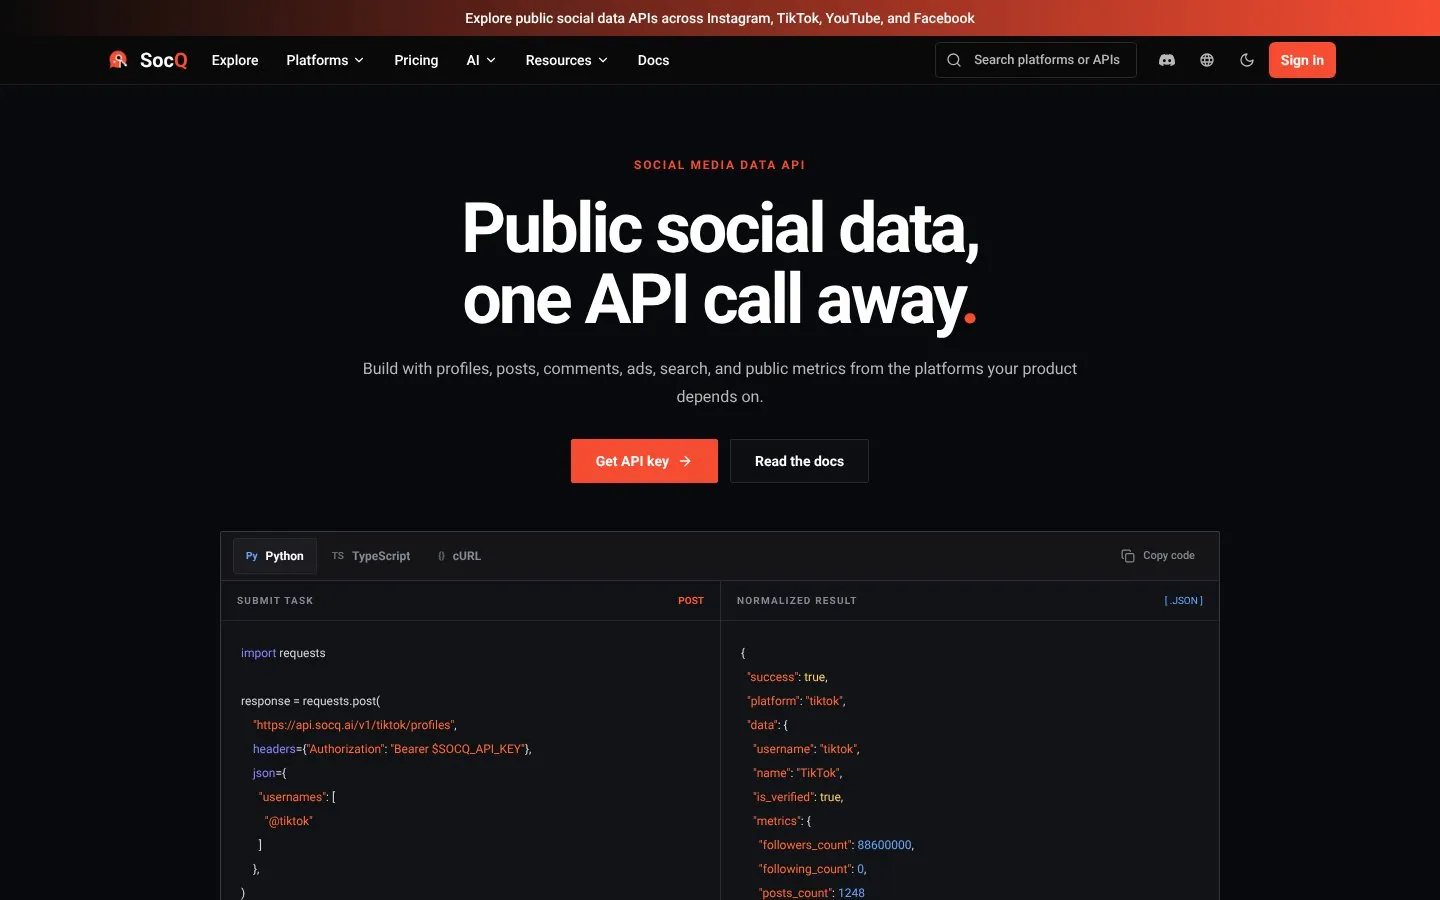
ひとことで言うと: そのリソースに必要な入力を指定して
POST /v1/{platform}/{resource}を呼び出し、返されたタスクIDを保存して、共通のタスクエンドポイントをポーリングします。レコードは、プラットフォーム、リソース、ID、投稿者、指標、メディア、タイムスタンプについて共通の正規化された規約に従い、ソース固有の値は明示的なフィールドとextraに保持されます。
ソーシャルメディア統合APIとは
統合APIとは、複数のプラットフォーム連携の上に置かれた抽象化レイヤーです。ソースごとに新しい認証方式や互換性のないレスポンス形式をアプリケーションに覚えさせる代わりに、共通の仕様に連携し、ルートでプラットフォームとリソースを選びます。
「統合」は、「すべてのプラットフォームが同一であるかのように扱う」ことを意味してはいけません。LinkedInの求人はTikTokの動画ではなく、Marketplaceの出品はInstagramのプロフィールではなく、Googleマップの場所にはRedditに対応する実用的なものがありません。責任ある統合モデルは、本当に共通する概念だけを標準化し、違いのあるものはソース固有の意味を保持します。
公開データAPIと連携アカウント型API
「ソーシャルメディア統合API」で検索すると、性質の異なる2種類の製品が表示されます。
連携アカウント型APIは、OAuthを使って、認可されたユーザーが投稿の公開やスケジュール、コメントやメッセージの管理、非公開のアカウントインサイトの閲覧を行えるようにします。ソーシャルメディア管理ソフトウェアに適したカテゴリです。
公開データAPIは、調査、モニタリング、分析、データ拡充のために、対応している公開リソースを収集します。SocQは後者に属します。SocQのエンドポイントは、投稿の公開、DMの送信、広告の管理を行わず、認可されたアカウント操作における公式APIの代わりにもなりません。
多くのプロダクトには両方が必要です。書き込みと許可制のデータには公式APIまたは連携アカウント型API、対応している外部ソースには公開データのレイヤーを組み合わせます。
27のプラットフォームと170を超えるエンドポイント
対応範囲は、短いロゴの一覧よりも、カテゴリ別のほうが把握しやすくなります。
| カテゴリ | カタログ内の例 | 通常収集するデータ |
|---|---|---|
| ソーシャル | Instagram(17+)、TikTok(18)、X(15)、Facebook(14)、YouTube(12)、LinkedIn(11)、Reddit(6)、Pinterest(4)、Threads(3)、さらにDouyin、Rednote、Snapchat、Bluesky、Twitch、Truth Social、Kwai | ユーザー、投稿、コメント、検索 |
| 広告ライブラリ | Facebook、TikTok、Google、LinkedInの各広告ライブラリ | 公開されているクリエイティブと広告主ページ(広告管理ツールではありません) |
| コマース | TikTok Shop、Facebook Marketplace、Amazon | 商品、出品、レビュー(セラー向けバックエンドではありません) |
| マップ | Google Maps | 場所、検索、レビュー |
| アプリストア | Google Play、Apple App Store | 公開されているアプリの詳細、ランキング、レビュー |
| SEO | SEOキーワードとSERPのリソース | 検索結果とキーワードのレコード |
プラットフォーム名よりも、対応の深さのほうが重要です。Instagramは「1つのInstagram API」ではありません。TikTok Shopは、TikTokの動画カタログではありません。各リソースで受け付ける入力と返されるフィールドは、APIカタログで確認してください。
RESTは入口の1つにすぎません。MCP、CLI、Agent Skillも、同じカタログへの入口です。この記事ではHTTPの仕様に絞って説明します。
共通の認証とタスクのパターン
現在のカタログのエンドポイントはすべて、Bearer認証を使います。
Authorization: Bearer $SOCQ_API_KEY
Content-Type: application/json
リソースの作成は、予測しやすいルートに従います。
POST /v1/{platform}/{resource}
例:
POST /v1/tiktok/profiles
POST /v1/instagram/reels
POST /v1/x/search
POST /v1/linkedin/jobs
POST /v1/tiktok-shop/search
POST /v1/facebook-ad-library/search
POST /v1/google-maps/search
入力はリソースごとに異なります。プロフィールはユーザー名を受け付け、既知のエンティティにはURLが必要な場合があり、検索エンドポイントはクエリと対応するフィルターを受け付けます。統合APIは、運用上の挙動を正規化すべきですが、無効な入力を1つの汎用ボディに無理やり押し込んではいけません。
共通の非同期ワークフロー
時間のかかる収集のために、HTTP接続を開いたままにしてはいけません。SocQはタスクを作成します。
Client
  └─ POST platform resource
       └─ task_id
            └─ poll common task endpoint
                 ├─ queued
                 ├─ running
                 ├─ succeeded → paginated records
                 └─ failed/cancelled → normalized error
ポーリングを始める前に、タスクIDを保存してください。指数バックオフを使い、queued と running は正常な状態として扱い、成功してからレコードを処理し、結果にまだページが残っていることが示されている間は続けて取得します。
この共通のステートマシンにより、1つのワーカーでカタログ全体を制御できます。
def submit(platform, resource, payload):
    return post(f"/v1/{platform}/{resource}", json=payload)["data"]["task_id"]

def wait_for_task(task_id):
    while True:
        task = get(f"/v1/tasks/{task_id}")["data"]
        if task["status"] == "succeeded":
            return task
        if task["status"] in {"failed", "cancelled"}:
            raise CollectionError(task)
        backoff()
本番のコードでは、さらにカーソルの保存、リトライ回数の上限設定、エラーの分類を行い、後続の書き込みを冪等にする必要があります。
正規化されたレコードモデル
該当する場合、レコードは共通の規約を使います。
{
  "id": "source-id",
  "platform": "tiktok",
  "resource": "videos",
  "type": "video",
  "url": "https://source.example/item",
  "author": {
    "id": "author-id",
    "username": "creator",
    "name": "Creator"
  },
  "metrics": {
    "likes_count": 120,
    "comments_count": 8
  },
  "media": [],
  "created_at": "2026-09-09T08:00:00Z",
  "collected_at": "2026-09-10T08:00:00Z",
  "extra": {}
}
すべてのリソースにすべてのフィールドがあるわけではありません。プロフィールには name、description、avatar_url があり、投稿では text を使うことがあり、動画には長さや音源があり、求人には雇用に関するデータが含まれ、Shopの結果では価格とSKUの情報が extra に入ります。任意のフィールドはnull許容として扱い、ソース固有のロジックが必要な場合は resource または type で分岐してください。
統合できるもの
認証
1つのSocQのAPIキーで、カタログ全体のリクエストを認証できます。
タスクのライフサイクル
送信、ポーリング、終了状態、ページネーション、タスクの可観測性は、1つのワーカーパターンで扱えます。
出所情報
保存するすべてのレコードには、platform、resource、ソースのURLまたはクエリ、収集時刻、元のタスクIDを残してください。
共通のエンティティ
ID、URL、投稿者、公開されている指標、メディアへの参照、公開日時、収集日時は、ソースが公開している場合に限り、共通の規約に従えます。
エラー処理
アプリケーション側で、入力の検証エラー、取得できない公開リソース、一時的な上流の障害、レート制限、収集の最終的な失敗を、1つの内部分類にマッピングできます。
1つの形に押し込むべきでないもの
指標は互換ではない
TikTokの再生数、Instagramの閲覧数、YouTubeの視聴回数、Xのインプレッション、Redditのスコア、LinkedInのリアクション、広告のインプレッション、商品の販売数、マップの評価は、定義も取得できるかどうかも異なる場合があります。誤解を招く1つの「エンゲージメント」の数値を作らず、元の指標名を保持してください。
リソースの深さが異なる
YouTubeには文字起こしとチャンネルがあります。LinkedInには求人と企業があります。Redditにはサブレディットがあります。TikTokにはハッシュタグがあります。広告ライブラリにはクリエイティブがあります。マップには場所があります。対応範囲の一覧表では、こうした違いが分かるようにするべきです。
発見の仕組みが異なる
検索のランキング、過去のリーチ、ローカライズ、結果の上限、鮮度はプラットフォームによって異なります。複数のネットワークで、あるいはShop、広告ライブラリ、マップをまたいで同じクエリを実行しても、同じ条件での測定にはなりません。
アクセスと可視性が異なる
公開されているかどうか、削除されたコンテンツ、非公開アカウント、年齢や地域による制限、ログイン時の表示は、プラットフォーム固有です。統合APIは、アクセス制御がなくなるかのような印象を与えてはいけません。
カテゴリ別のリクエスト例
TikTokのプロフィールを収集する:
curl -X POST "https://api.socq.ai/v1/tiktok/profiles" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"usernames":["tiktok","natgeo"]}'
TikTok Shopを検索する:
curl -X POST "https://api.socq.ai/v1/tiktok-shop/search" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"query":"running shoes","results_limit":100,"region":"US"}'
Facebook広告ライブラリを検索する:
curl -X POST "https://api.socq.ai/v1/facebook-ad-library/search" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"query":"running shoes","results_limit":100,"country":"US","status":"ACTIVE","media_type":"VIDEO","sort_by":"total_impressions"}'
Googleマップを検索する:
curl -X POST "https://api.socq.ai/v1/google-maps/search" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"query":"coffee","location":"New York, NY","country":"US","results_limit":3}'
認証とタスクのワークフローは変わらず、変わるのは有効なリソースの入力だけです。プラットフォーム別の解説には、TikTok、X、SocQ MCPがあります。
TypeScriptクライアントのパターン
型のないジェネリックなペイロードではなく、判別可能なリクエスト型を使ってください。
type RequestMap = {
  "tiktok/profiles": { usernames: string[] };
  "instagram/reels": { usernames: string[]; results_limit?: number };
  "x/search": { query: string; results_limit?: number; sort_by?: "latest" | "top" };
  "linkedin/jobs": { urls: string[] };
  "tiktok-shop/search": { query: string; results_limit?: number; region?: string };
  "facebook-ad-library/search": { query: string; results_limit?: number; country?: string };
  "google-maps/search": { query: string; location: string; country?: string; results_limit?: number };
};

async function submit<K extends keyof RequestMap>(
  endpoint: K,
  payload: RequestMap[K],
) {
  const response = await fetch(`https://api.socq.ai/v1/${endpoint}`, {
    method: "POST",
    headers: {
      Authorization: `Bearer ${process.env.SOCQ_API_KEY}`,
      "Content-Type": "application/json",
    },
    body: JSON.stringify(payload),
  });

  if (!response.ok) throw new Error(`SocQ ${response.status}`);
  return response.json();
}
ドキュメント、バリデーション、クライアントがそれぞれ別々にずれていかないよう、これらの型は社内のエンドポイントレジストリから生成するか、そこで管理してください。
データベース設計
実用的なデータウェアハウスでは、共通のエンベロープとリソース別のテーブルを組み合わせます。
social_record
  platform
  resource
  source_id
  canonical_url
  author_id
  created_at
  collected_at
  source_task_id
  raw_json

social_metric_snapshot
  platform
  resource
  source_id
  collected_at
  metric_name
  metric_value

resource-specific tables
  transcript segments
  job details
  profile attributes
  product and listing fields
  place and review fields
  media metadata
考えうるすべてのプラットフォームのフィールドを、200列の1つのテーブルに入れないでください。正規化されたエンベロープは維持し、ソース固有の深い情報には、型付きのリソース別テーブルか、検証済みのJSONを使ってください。
エラーの正規化とリトライ
次のものを区別してください。
- 決して成功しない無効な入力。
- 非対応または取得できない公開リソース。
- 認証とアカウントのエラー。
- レート制限またはクレジットの上限。
- 一時的な上流の障害。
- プロバイダーのバグやスキーマ検証の失敗。
リトライするのは、一時的な種類のエラーだけにしてください。ジッター付きで上限のある指数バックオフを使います。試行回数とタスクIDを記録し、リトライしてもレコードが重複しないように、アップサートを冪等にしてください。
統合APIとプラットフォーム標準APIの比較
| 判断要素 | 統合公開データAPI | プラットフォーム標準API |
|---|---|---|
| 連携 | 1つの認証とタスクのパターン | プラットフォームごとに異なる |
| スキーマ | 正規化されたコア | プラットフォーム固有のオブジェクト |
| メンテナンス | ソースの変更の多くをプロバイダーが吸収 | 各プラットフォームに自社チームが追従 |
| 公開されている外部データ | 対応しているリソースの範囲 | 製品や権限によって制限されることが多い |
| 投稿の公開とアカウント操作 | SocQでは提供なし | 公式APIが必須 |
| プラットフォーム固有の深さ | カタログの範囲に限られる | アクセスが承認されれば最も強力 |
| ガバナンス | 1つのベンダーとソースに対する義務 | プラットフォームとの直接の関係 |
これは二者択一ではありません。書き込み、自社アカウントの分析、許可制のワークフローには標準APIを使い、対応している公開データの読み取りには、そのアクセスモデルが合う場合に統合公開データAPIを使ってください。
主なユースケース
- ソーシャルネットワーク全体でのブランドやトピックのモニタリング。
- インフルエンサーやクリエイターのリサーチ。
- 競合のコンテンツとクリエイティブの分析。
- 公開されているShop、Marketplace、商品のリサーチ。
- 場所とレビューの収集。
- アプリストアとSEOのデータセット。
- 1つのカタログを共有するAIエージェントのリサーチツール。
- コメント、投稿、動画、文字起こしのデータセット。
- 適切な保護措置を講じたうえでの、公開プロフィールや企業情報の拡充。
パイプラインは、ソースが公開しうるすべてのフィールドではなく、ユースケースに必要な最小限のデータに合わせて設計してください。
統合公開データAPIを使うべきでない場合
次のような場合は、SocQを使わないでください。
- 投稿の公開、返信、DMの送信、広告の管理が必要である。
- ユーザーの認可を得た非公開のアカウントインサイトが必要である。
- 公式のパートナープログラムが必須である。
- 特定のプラットフォーム固有の機能が不可欠で、カタログにない。
- 法務、契約、ガバナンス上の要件が、想定している収集を禁じている。
正しい答えが、公式API、連携アカウント型のプロバイダー、ライセンスされたデータセット、あるいは収集をしないことである場合もあります。
1つのプラットフォームからカタログへ移行する
- ソースを追加する前に、社内の正規化されたエンベロープを定義する。
- 価値の高いリソースを1つ連携し、生のレスポンスを保持する。
- ID、タイムスタンプ、指標、メディア、null処理を検証する。
- 同じタスクワーカーで、2つ目のプラットフォームまたはカテゴリを追加する。
- ソース固有のアダプターは、検証の境界に置く。
- 固定のサンプルで、旧パイプラインと新パイプラインを並行して実行する。
- 受け入れたユニークなレコード数、鮮度、コストを比較する。
- 段階的に移行し、ロールバックの経路を残す。
プラットフォームの追加が設定作業になるのは、データの意味、可観測性、障害処理が本当に標準化されてからです。
セキュリティ、プライバシー、責任ある利用
APIキーはシークレットマネージャーで管理し、保存したデータには最小権限でアクセスし、通信と保存を暗号化し、管理者のアクセスをログに記録し、保持と削除の手順を定めてください。
収集するのは、正当な目的に必要な、対応している公開データだけにしてください。非公開アカウント、ログインの壁、公開範囲の設定、その他の制限を回避してはいけません。プラットフォームの利用規約、プライバシーに関する義務、知的財産のルール、適用される法律を確認してください。技術的なインターフェースを統合しても、法的な義務が統合されたり、なくなったりすることはありません。
よくある質問(FAQ)
ソーシャルメディア統合APIは公式APIの代わりになりますか?
いいえ。SocQが扱うのは、対応している公開データの読み取りです。投稿の公開、OAuthによるユーザー操作、非公開のインサイト、プラットフォームのパートナー向け製品には、引き続き公式APIが必要です。
27のプラットフォームすべてが、まったく同じフィールドを返しますか?
いいえ。概念が一致する部分では正規化された規約を共有し、リソース固有のフィールドは別々のままです。
プラットフォームごとにAPIキーが必要ですか?
SocQのキー1つで、SocQのカタログ全体を利用できます。公式APIやその他のプロバイダーとの連携には、引き続きそれぞれの認証情報が必要です。
SocQでソーシャルメディアに投稿できますか?
いいえ。現在のエンドポイントは、読み取り専用の公開データ操作です。
レート制限はどのように扱われますか?
アプリケーション側で、SocQのアカウントの制限を守り、非同期タスクの状態を保存し、ポーリング中はバックオフし、一時的な失敗だけをリトライしてください。
AIエージェントでも使えますか?
はい。エージェントが、型付きのツール、制約された入力、タスク状態の保存、検証を使い、結果に影響する後続の操作には人間の承認を挟む場合に適しています。クライアントがMCPプロトコルに対応していれば、MCPから始めてください。
現在のカタログは何をカバーしていますか?
ソーシャルネットワーク、広告ライブラリ、コマース、マップ、アプリストア、SEOにわたる27のプラットフォームと170を超えるエンドポイントです。最新の一覧は/apisで確認してください。
マルチプラットフォーム API
公開マルチプラットフォームのURLでワークフローを試す
公開データの入力を送信すると、取得元をたどれるコンテキスト付きの正規化レコードを受け取れます。
マルチプラットフォームのAPIを見る