

Ajouter une deuxième plateforme sociale à un produit double rarement le travail d’intégration. Chaque réseau apporte son propre modèle d’authentification, son vocabulaire de ressources, la forme de ses réponses, son schéma de pagination, sa taxonomie d’erreurs et son calendrier de maintenance. Vingt-sept intégrations distinctes peuvent devenir vingt-sept systèmes distincts.
SocQ Social Media API place les données publiques derrière une seule clé API, un seul workflow de tâche asynchrone et un modèle d’enregistrement normalisé. Le catalogue actuel compte plus de 170 endpoints ciblés sur 27 plateformes : réseaux sociaux, bibliothèques publicitaires, commerce, cartographie, app stores et SEO.
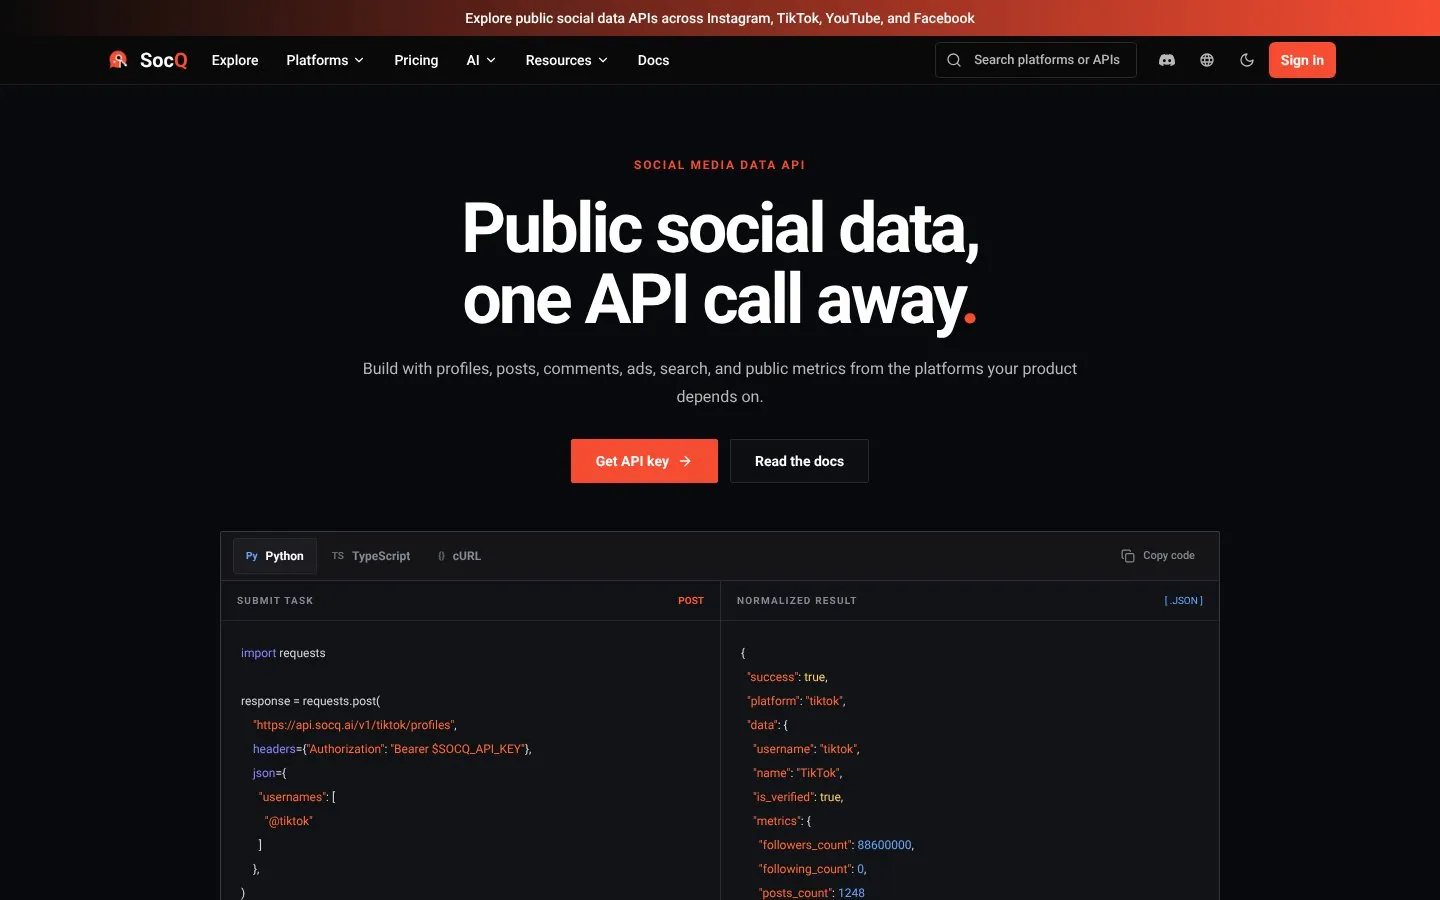
Réponse rapide : appelez
POST /v1/{platform}/{resource}avec les entrées requises par la ressource, conservez l’ID de tâche renvoyé et interrogez l’endpoint de tâche commun. Les enregistrements partagent des conventions normalisées pour la plateforme, la ressource, l’identité, l’auteur, les métriques, les médias et les horodatages, tout en conservant les valeurs propres à la source dans des champs explicites et dansextra.
Qu’est-ce qu’une API unifiée de réseaux sociaux ?
Une API unifiée est une couche d’abstraction au-dessus de plusieurs intégrations de plateformes. Au lieu d’apprendre à votre application un nouveau système d’authentification et une enveloppe de réponse incompatible pour chaque source, vous intégrez une spécification commune et vous choisissez la plateforme et la ressource dans la route.
« Unifié » ne doit pas signifier « faire comme si toutes les plateformes étaient identiques ». Une offre d’emploi LinkedIn n’est pas une vidéo TikTok, une annonce de Marketplace n’est pas un profil Instagram, et un lieu Google Maps n’a pas d’équivalent utile sur Reddit. Un modèle unifié responsable standardise les concepts réellement communs et préserve la sémantique propre à chaque source là où elle diffère.
API de données publiques et API de comptes connectés
Deux produits différents apparaissent dans les résultats de recherche sous l’expression « API unifiée de réseaux sociaux ».
Une API de comptes connectés utilise OAuth pour permettre à des utilisateurs autorisés de publier, de planifier des posts, de gérer des commentaires ou des messages et de lire des statistiques privées de compte. C’est la bonne catégorie pour les logiciels de gestion de réseaux sociaux.
Une API de données publiques collecte des ressources publiquement visibles et prises en charge pour la recherche, la surveillance, l’analyse ou l’enrichissement. SocQ appartient à cette seconde catégorie. Ses endpoints ne publient pas de posts, n’envoient pas de messages privés, ne gèrent pas de publicités et ne remplacent pas les API officielles pour les actions de compte autorisées.
De nombreux produits ont besoin des deux : des API officielles ou de comptes connectés pour les écritures et les données soumises à autorisation, plus une couche de données publiques pour les sources externes prises en charge.
27 plateformes et plus de 170 endpoints
La couverture se comprend mieux par catégorie qu’à partir d’une courte liste de logos.
| Catégorie | Exemples dans le catalogue | Ce que vous collectez en général |
|---|---|---|
| Réseaux sociaux | Instagram (17+), TikTok (18), X (15), Facebook (14), YouTube (12), LinkedIn (11), Reddit (6), Pinterest (4), Threads (3), plus Douyin, Rednote, Snapchat, Bluesky, Twitch, Truth Social, Kwai | Personnes, posts, commentaires, recherche |
| Bibliothèques publicitaires | Facebook, TikTok, Google et LinkedIn Ad Library | Créations et pages d’annonceurs publiques, pas un gestionnaire de publicités |
| Commerce | TikTok Shop, Facebook Marketplace, Amazon | Produits, annonces et avis, pas un back-office de vendeur |
| Cartographie | Google Maps | Lieux, recherche et avis |
| App stores | Google Play, Apple App Store | Détails publics des applications, classements et avis |
| SEO | Ressources SEO de mots-clés et de SERP | Enregistrements de résultats de recherche et de mots-clés |
La profondeur compte toutefois plus que le nom d’une plateforme. Instagram n’est pas « une seule API Instagram ». TikTok Shop n’est pas le catalogue de vidéos TikTok. Consultez le catalogue d’API pour connaître les entrées acceptées et les champs renvoyés par chaque ressource.
REST n’est qu’une porte d’entrée. MCP, la CLI et l’Agent Skill sont d’autres accès au même catalogue. Cet article s’en tient à la spécification HTTP.
Un seul modèle d’authentification et de tâche
Tous les endpoints actuels du catalogue utilisent l’authentification Bearer :
Authorization: Bearer $SOCQ_API_KEY
Content-Type: application/json
La création de ressource suit une route prévisible :
POST /v1/{platform}/{resource}
Exemples :
POST /v1/tiktok/profiles
POST /v1/instagram/reels
POST /v1/x/search
POST /v1/linkedin/jobs
POST /v1/tiktok-shop/search
POST /v1/facebook-ad-library/search
POST /v1/google-maps/search
Les entrées restent propres à chaque ressource. Les profils peuvent accepter des noms d’utilisateur, les entités connues peuvent exiger des URL, et les endpoints de recherche acceptent des requêtes et des filtres pris en charge. Une API unifiée doit normaliser le comportement opérationnel sans forcer des entrées invalides dans un corps de requête générique unique.
Le workflow asynchrone partagé
Une collecte longue ne doit pas garder une connexion HTTP ouverte. SocQ crée une tâche :
Client
  └─ POST platform resource
       └─ task_id
            └─ poll common task endpoint
                 ├─ queued
                 ├─ running
                 ├─ succeeded → paginated records
                 └─ failed/cancelled → normalized error
Conservez l’ID de tâche avant d’interroger. Utilisez un backoff exponentiel, considérez queued et running comme des états normaux, ne traitez les enregistrements qu’après la réussite et poursuivez tant que le résultat indique d’autres pages.
Cette machine à états partagée permet à un seul worker d’orchestrer tout le catalogue :
def submit(platform, resource, payload):
    return post(f"/v1/{platform}/{resource}", json=payload)["data"]["task_id"]

def wait_for_task(task_id):
    while True:
        task = get(f"/v1/tasks/{task_id}")["data"]
        if task["status"] == "succeeded":
            return task
        if task["status"] in {"failed", "cancelled"}:
            raise CollectionError(task)
        backoff()
Le code de production doit aussi conserver les curseurs, plafonner les nouvelles tentatives, classer les erreurs et rendre idempotentes les écritures en aval.
Un modèle d’enregistrement normalisé
Lorsque c’est pertinent, les enregistrements suivent des conventions communes :
{
  "id": "source-id",
  "platform": "tiktok",
  "resource": "videos",
  "type": "video",
  "url": "https://source.example/item",
  "author": {
    "id": "author-id",
    "username": "creator",
    "name": "Creator"
  },
  "metrics": {
    "likes_count": 120,
    "comments_count": 8
  },
  "media": [],
  "created_at": "2026-09-09T08:00:00Z",
  "collected_at": "2026-09-10T08:00:00Z",
  "extra": {}
}
Toutes les ressources n’ont pas tous les champs. Un profil peut exposer name, description et avatar_url ; un post peut utiliser text ; une vidéo peut avoir une durée ou un son ; une offre d’emploi porte des données sur le contrat ; un résultat Shop porte le prix et le contexte SKU dans extra. Modélisez les champs facultatifs comme pouvant être nuls et branchez la logique sur resource ou type lorsqu’une logique propre à la source est nécessaire.
Ce qui peut être unifié
Authentification
Une seule clé API SocQ peut authentifier les requêtes sur tout le catalogue.
Cycle de vie des tâches
L’envoi, l’interrogation, les états terminaux, la pagination et l’observabilité des tâches peuvent suivre un seul modèle de worker.
Provenance
Chaque enregistrement stocké doit conserver platform, resource, l’URL ou la requête source, la date de collecte et l’ID de la tâche source.
Entités communes
Les identifiants, les URL, les auteurs, les métriques publiques, les références de médias, les dates de publication et les dates de collecte peuvent suivre des conventions partagées lorsque la source les expose.
Gestion des erreurs
Votre application peut ramener la validation des entrées, les ressources publiques indisponibles, les défaillances amont transitoires, les limites de débit et les échecs de collecte définitifs à une seule taxonomie interne.
Ce qu’il ne faut pas forcer dans une seule forme
Les métriques ne sont pas interchangeables
Une lecture TikTok, une vue Instagram, une vue YouTube, une impression X, un score Reddit, une réaction LinkedIn, une impression publicitaire, un nombre de ventes de produit et une note de lieu peuvent avoir des définitions et une disponibilité différentes. Conservez le nom d’origine de la métrique plutôt que de créer un seul chiffre d’engagement trompeur.
La profondeur des ressources diffère
YouTube a des transcriptions et des chaînes. LinkedIn a des offres d’emploi et des entreprises. Reddit a des subreddits. TikTok a des hashtags. Les bibliothèques publicitaires ont des créations. Les cartes ont des lieux. Une matrice de couverture doit exposer ces différences.
La sémantique de découverte diffère
Le classement de recherche, la portée historique, la localisation, les limites de résultats et la fraîcheur varient selon la plateforme. La même requête sur plusieurs réseaux – ou sur Shop, Ad Library et Maps – ne constitue pas une mesure comparable.
L’accès et la visibilité diffèrent
La disponibilité publique, les contenus supprimés, les comptes privés, les restrictions d’âge ou de région et les vues connectées dépendent de chaque plateforme. Une API unifiée ne doit pas laisser croire que les contrôles d’accès disparaissent.
Exemples de requêtes dans plusieurs catégories
Collecter des profils TikTok :
curl -X POST "https://api.socq.ai/v1/tiktok/profiles" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"usernames":["tiktok","natgeo"]}'
Rechercher sur TikTok Shop :
curl -X POST "https://api.socq.ai/v1/tiktok-shop/search" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"query":"running shoes","results_limit":100,"region":"US"}'
Rechercher dans la Facebook Ad Library :
curl -X POST "https://api.socq.ai/v1/facebook-ad-library/search" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"query":"running shoes","results_limit":100,"country":"US","status":"ACTIVE","media_type":"VIDEO","sort_by":"total_impressions"}'
Rechercher sur Google Maps :
curl -X POST "https://api.socq.ai/v1/google-maps/search" \
  -H "Authorization: Bearer $SOCQ_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{"query":"coffee","location":"New York, NY","country":"US","results_limit":3}'
L’autorisation et le workflow de tâche restent les mêmes ; seules les entrées valides de la ressource changent. Parmi les guides propres à chaque plateforme figurent TikTok, X et SocQ MCP.
Modèle de client TypeScript
Utilisez des types de requête discriminés plutôt qu’une charge utile générique non typée :
type RequestMap = {
  "tiktok/profiles": { usernames: string[] };
  "instagram/reels": { usernames: string[]; results_limit?: number };
  "x/search": { query: string; results_limit?: number; sort_by?: "latest" | "top" };
  "linkedin/jobs": { urls: string[] };
  "tiktok-shop/search": { query: string; results_limit?: number; region?: string };
  "facebook-ad-library/search": { query: string; results_limit?: number; country?: string };
  "google-maps/search": { query: string; location: string; country?: string; results_limit?: number };
};

async function submit<K extends keyof RequestMap>(
  endpoint: K,
  payload: RequestMap[K],
) {
  const response = await fetch(`https://api.socq.ai/v1/${endpoint}`, {
    method: "POST",
    headers: {
      Authorization: `Bearer ${process.env.SOCQ_API_KEY}`,
      "Content-Type": "application/json",
    },
    body: JSON.stringify(payload),
  });

  if (!response.ok) throw new Error(`SocQ ${response.status}`);
  return response.json();
}
Générez ou maintenez ces types à partir d’un registre interne d’endpoints, afin que la documentation, la validation et les clients ne puissent pas dériver indépendamment.
Conception de la base de données
Un entrepôt de données pratique utilise une enveloppe commune plus des tables par ressource :
social_record
  platform
  resource
  source_id
  canonical_url
  author_id
  created_at
  collected_at
  source_task_id
  raw_json

social_metric_snapshot
  platform
  resource
  source_id
  collected_at
  metric_name
  metric_value

resource-specific tables
  transcript segments
  job details
  profile attributes
  product and listing fields
  place and review fields
  media metadata
Ne mettez pas tous les champs possibles de toutes les plateformes dans une seule table de 200 colonnes. Conservez l’enveloppe normalisée, puis utilisez des tables de ressources typées ou du JSON validé pour la profondeur propre à chaque source.
Normalisation des erreurs et nouvelles tentatives
Distinguez :
- les entrées invalides qui ne réussiront jamais ;
- les ressources publiques non prises en charge ou indisponibles ;
- les erreurs d’authentification et de compte ;
- les limites de débit ou de crédits ;
- les défaillances amont transitoires ;
- les bugs du fournisseur ou les échecs de validation de schéma.
Ne réessayez que les classes transitoires. Utilisez un backoff exponentiel borné avec gigue. Enregistrez la tentative et l’ID de tâche, et rendez les upserts idempotents afin qu’une nouvelle tentative ne puisse pas dupliquer des enregistrements.
API unifiée et API natives des plateformes
| Critère de décision | API unifiée de données publiques | API natives des plateformes |
|---|---|---|
| Intégration | Un seul modèle d’authentification et de tâche | Différent pour chaque plateforme |
| Schéma | Noyau normalisé | Objets natifs de la plateforme |
| Maintenance | Le fournisseur absorbe une grande partie des changements de source | Votre équipe suit chaque plateforme |
| Données externes publiques | Couverture des ressources prises en charge | Souvent restreint par produit et par autorisation |
| Publication et actions de compte | Non fourni par SocQ | Les API officielles sont obligatoires |
| Profondeur propre à une plateforme | Limitée au catalogue | La plus forte lorsque l’accès est approuvé |
| Gouvernance | Un fournisseur plus les obligations liées à la source | Relation directe avec la plateforme |
Ce n’est pas une décision à tout ou rien. Utilisez les API natives pour les écritures, les statistiques de vos propres comptes et les workflows soumis à autorisation ; utilisez une API unifiée de données publiques pour les lectures publiques prises en charge lorsque ce modèle d’accès convient.
Cas d’usage courants
- Surveillance de marques et de sujets sur les réseaux sociaux.
- Recherche de créateurs et d’influenceurs.
- Analyse de contenus et de créations de la concurrence.
- Recherche publique sur les boutiques, les marketplaces et les produits.
- Collecte de lieux et d’avis.
- Jeux de données d’app stores et de SEO.
- Outils de recherche pour agents IA qui partagent un même catalogue.
- Jeux de données de commentaires, de posts, de vidéos et de transcriptions.
- Enrichissement de profils ou d’entreprises publics avec les garde-fous appropriés.
Concevez le pipeline autour des données strictement nécessaires au cas d’usage, et non autour de tous les champs que la source peut exposer.
Quand ne pas utiliser une API unifiée de données publiques
N’utilisez pas SocQ dans les cas suivants :
- Vous devez publier, répondre, envoyer des messages privés ou gérer des publicités.
- Vous avez besoin de statistiques privées de compte avec autorisation de l’utilisateur.
- Un programme officiel de partenariat est obligatoire.
- Une fonctionnalité propre à une plateforme est essentielle et absente du catalogue.
- Vos exigences juridiques, contractuelles ou de gouvernance interdisent la collecte envisagée.
La bonne réponse peut être une API officielle, un fournisseur de comptes connectés, un jeu de données sous licence, ou aucune collecte.
Passer d’une plateforme à l’ensemble du catalogue
- Définissez une enveloppe interne normalisée avant d’ajouter des sources.
- Intégrez une ressource à forte valeur et conservez les réponses brutes.
- Validez les identifiants, les horodatages, les métriques, les médias et la gestion des valeurs nulles.
- Ajoutez une deuxième plateforme ou catégorie via le même worker de tâches.
- Gardez les adaptateurs propres à chaque source à la frontière de validation.
- Exécutez l’ancien et le nouveau pipeline en parallèle sur un échantillon fixe.
- Comparez les enregistrements uniques acceptés, la fraîcheur et le coût.
- Migrez progressivement et gardez des voies de retour arrière.
Ajouter des plateformes ne devient un simple travail de configuration que lorsque le sens des données, l’observabilité et la gestion des échecs sont réellement standardisés.
Sécurité, confidentialité et utilisation responsable
Conservez les clés API dans un gestionnaire de secrets, appliquez un accès au moindre privilège aux données stockées, chiffrez le transport et le stockage, journalisez les accès administratifs et définissez des procédures de conservation et de suppression.
Ne collectez que les données publiques prises en charge et nécessaires à un objectif légitime. Ne contournez pas les comptes privés, les barrières de connexion, les contrôles d’audience ni les autres restrictions. Consultez les conditions des plateformes, les obligations de confidentialité, les règles de propriété intellectuelle et le droit applicable. Une interface technique unifiée n’unifie pas les obligations juridiques et ne les supprime pas.
FAQ
Une API unifiée de réseaux sociaux remplace-t-elle les API officielles ?
Non. SocQ gère les lectures publiques prises en charge. Les API officielles restent nécessaires pour la publication, les actions d’utilisateur via OAuth, les statistiques privées et les produits de partenariat des plateformes.
Les 27 plateformes renvoient-elles exactement les mêmes champs ?
Non. Elles partagent des conventions normalisées lorsque les concepts correspondent, tandis que les champs propres à chaque ressource restent distincts.
Ai-je besoin d’une clé API par plateforme ?
Une seule clé SocQ couvre le catalogue SocQ. Les intégrations officielles ou d’autres fournisseurs exigent toujours leurs propres identifiants.
SocQ peut-il publier des posts sur les réseaux sociaux ?
Non. Les endpoints actuels sont des opérations de lecture de données publiques.
Comment les limites de débit sont-elles gérées ?
Votre application doit respecter les limites du compte SocQ, conserver l’état des tâches asynchrones, espacer ses interrogations et ne réessayer que les échecs transitoires.
Est-ce adapté aux agents IA ?
Oui, lorsque l’agent utilise des outils typés, des entrées contraintes, la persistance de l’état des tâches, la validation et une approbation humaine pour les actions en aval importantes. Partez de MCP si le client prend en charge ce protocole.
Que couvre le catalogue actuel ?
27 plateformes et plus de 170 endpoints répartis entre réseaux sociaux, bibliothèques publicitaires, commerce, cartographie, app stores et SEO. Consultez /apis pour la liste à jour.
MULTIPLATEFORME API
Tester le workflow avec une URL publique Multiplateforme
Envoyez des entrées publiques et recevez des enregistrements normalisés, avec un contexte de source traçable.
Découvrir les API Multiplateforme